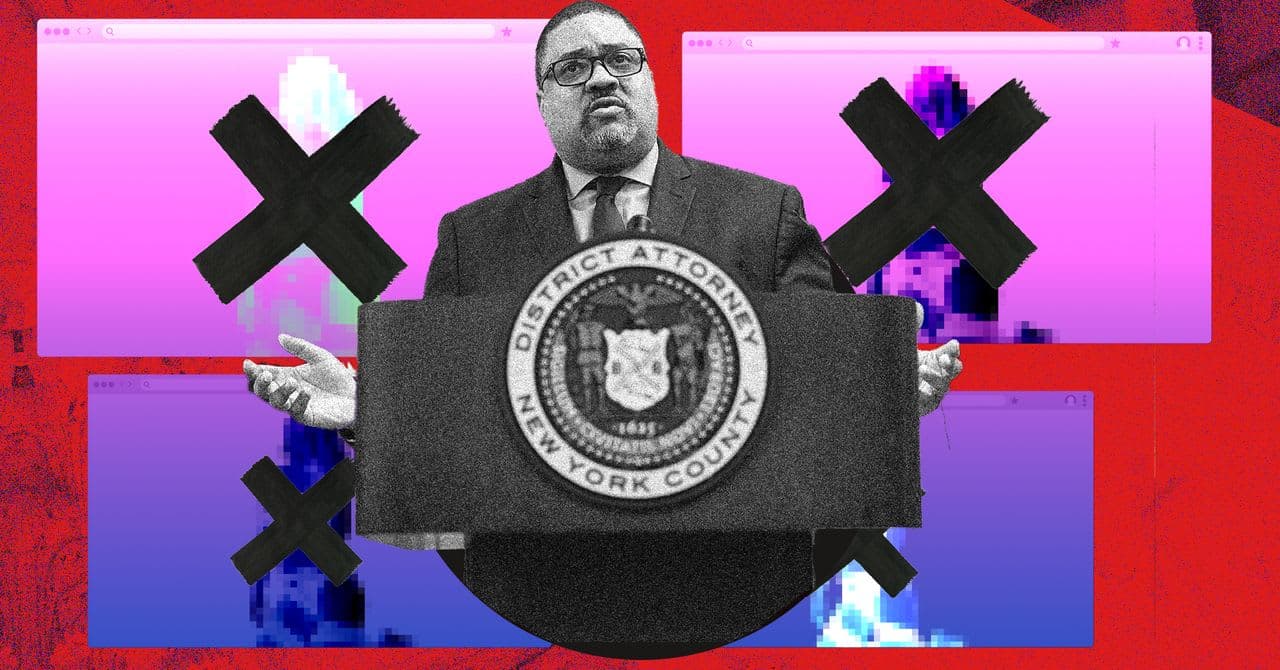
Սինթետիկ մեդիայի վերաբերյալ իրավական դաշտը այս շաբաթ արմատական փոփոխությունների ենթարկվեց, երբ Մանհեթենի շրջանային դատախազությունը համակարգված գործողություն իրականացրեց՝ փակելով 12 խոշոր կայքեր, որոնք մասնագիտացած էին առանց համաձայնության ստեղծված «դիփֆեյք» (deepfake) բովանդակության հոսթինգում: Այս գործողությունը, որն ուղղված էր ավելի քան 1200 անձանց շահագործող թվային էկոհամակարգի դեմ, մինչ օրս գեներատիվ արհեստական բանականության (AI) չարաշահման դեմ ուղղված ամենանշանակալի կարգավորիչ հակազդեցությունն է: Թեև լրատվամիջոցները կենտրոնանում են զոհերի և դատական հետապնդման վրա, բիզնեսի ղեկավարների և տեխնոլոգիական ռազմավարների համար այս իրադարձությունը նշանավորում է Թվային ինքնության կառավարման (Digital Identity Governance) նոր դարաշրջանի սկիզբը:
Բարձրորակ սինթետիկ մեդիայի տարածումը նեղ մասնագիտական հետաքրքրությունից վերածվել է բարձր մակարդակի կորպորատիվ պատասխանատվության: Գեներատիվ գործիքների հասանելիության մեծացմանը զուգընթաց՝ համոզիչ, բայց վնասակար AI-գեներացված նյութեր ստեղծելու խոչընդոտները վերացել են: Այն ընկերությունների համար, որոնք հիմնվում են ապրանքանիշի ամբողջականության, տաղանդների հետ համագործակցության կամ հաճախորդների վստահության վրա, այս իրավական նախադեպի հետևանքները խորն են: Այլևս բավարար չէ AI-ի կողմից պայմանավորված հեղինակային ռիսկերը դիտարկել միայն որպես ՏՏ խնդիր. դրանք վերածվել են ռիսկերի կառավարման և կորպորատիվ համապատասխանության (compliance) հիմնասյուների:
AI-ի, պատասխանատվության և ապրանքանիշի պաշտպանության համախմբումը
Այս կայքերի փակումը ձեռնարկությունների համար կարևոր իրողություն է բացահայտում. Գեներատիվ AI-ի (GenAI) ժողովրդավարացումը երկսայրի սուր է: Մինչ շատ կազմակերպություններ ներկայումս կենտրոնացած են գործառնական արդյունավետությունը բարձրացնելու նպատակով Խոշոր լեզվական մոդելների (LLMs) ագրեսիվ ներդրման վրա, նրանք հաճախ անտեսում են նույն տեխնոլոգիական հիմքի «մութ կողմը»: Երբ դիփֆեյքերը դուրս են գալիս հայտնիների շահագործումից և մուտք գործում կորպորատիվ ոլորտ՝ օրինակ՝ ֆիշինգային հարձակումների համար գործադիր տնօրենների դիփֆեյք տեսանյութերի ստեղծում կամ շուկայական տրամադրությունները շահարկելու համար ղեկավարների վարկաբեկում, անգործության գինը դառնում է աստղաբաշխական:
Ներդրումների վերադարձելիության (ROI) տեսանկյունից բիզնեսի ղեկավարները պետք է AI անվտանգության մեջ կատարվող ներդրումները դիտարկեն որպես իրենց ոչ նյութական ակտիվների պաշտպանության մեխանիզմ: Ճիշտ այնպես, ինչպես ընկերությունները ներդրումներ են կատարում Հաճախորդների հետ հարաբերությունների կառավարման (CRM) համակարգերում՝ հաճախորդների զգայուն տվյալները պաշտպանելու համար, այժմ նրանք պետք է ներդրումներ կատարեն նույնականացման արձանագրություններում և AI-կառավարման շրջանակներում: Հակառակ դեպքում՝ վտանգվում են ոչ միայն իրավական խնդիրները, այլև ապրանքանիշի արժեքի արագ էրոզիան:
Ներկայիս միտումները վկայում են առաջադեմ ընկերությունների շրջանում «համապատասխանությունը՝ առաջին տեղում» մոտեցման մասին: Մենք տեսնում ենք փոփոխություն նրանում, թե ինչպես են ընկերությունները ինտեգրում AI-ն իրենց բիզնես գործընթացներում.
- Բովանդակության իսկության ստուգում. Բլոկչեյնի վրա հիմնված ջրային նշանների (watermarking) և մետատվյալների հետևման ներդրում՝ թվային ակտիվների ծագումը հաստատելու համար:
- AI-ի վրա հիմնված սպառնալիքների հետախուզում. Ավտոմատացված մոնիտորինգի օգտագործում՝ կորպորատիվ պատկերների կամ ղեկավարների կերպարների չարտոնված օգտագործումը համացանցում հայտնաբերելու համար:
- «Զրոյական վստահության» (Zero-Trust) նույնականացման համակարգեր. Ավանդական գաղտնաբառերից այն կողմ՝ կենսաչափական ստուգումների և «կենդանի» (liveness) ստուգումների ներդրում, որոնք դիմացկուն են սինթետիկ ներարկման հարձակումների նկատմամբ:
- Քաղաքականության վրա հիմնված սահմանափակումներ. Ներքին ստանդարտների սահմանում, որոնք թելադրում են, թե ինչպես կարելի է օգտագործել GenAI գործիքները մարքեթինգում և հաղորդակցության մեջ՝ պատահական «սինթետիկ աղտոտումից» խուսափելու համար:
Վստահության ավտոմատացումը սինթետիկ մեդիայի դարաշրջանում
Ժամանակակից ձեռնարկության համար մարտահրավերը Թվային փոխակերպման արագության և անվտանգության անհրաժեշտության միջև հավասարակշռություն պահպանելն է: Մրցակցային առավելության ձգտումներում բիզնեսները շտապում են ինտեգրել AI գործակալներ և ավտոմատացված աշխատանքային հոսքեր՝ սկսած առաջատարների որակավորումից մինչև տվյալների բարդ վերլուծություն: Այնուամենայնիվ, ինչպես ցույց է տալիս Մանհեթենի շրջանային դատախազի գործողությունը, համացանցը բովանդակության կարգավորման առումով մնում է «վայրի արևմուտք»:
Բիզնեսները, որոնք օգտագործում են Ավտոմատացում և AI, պետք է ապահովեն, որ իրենց համակարգերը ոչ միայն արդյունավետ են, այլև պաշտպանված հենց այն տեխնոլոգիաներից, որոնք նրանք տեղակայում են: Օրինակ, երբ կազմակերպությունները սկսում են օգտագործել AI գործակալներ հաճախորդների հետ ավտոմատացված շփման համար, նրանք պետք է համոզվեն, որ այդ գործակալները փոխազդում են միայն հաստատված, վավերացված միջավայրերում: Եթե AI գործակալը չի կարող տարբերել իրական մարդ-հաճախորդին և բարդ սինթետիկ կերպարին, ապա կազմակերպությունը փաստացի բացում է իր CRM-ը և տվյալների խողովակաշարերը ավտոմատացված խարդախության համար:
AI-ի կառավարման արդյունավետությունը եռամսյակային հաշվետվություններում անմիջապես տեսանելի չէ, սակայն «ձախողման գինը» գնալով ավելի աղետալի է դառնում: Ընկերության ապրանքանիշի կամ ղեկավարության չարաշահման հետ կապված մեկ միջադեպը կարող է ճգնաժամ առաջացնել, որի հաղթահարումը տարիներ կպահանջի